Сертификация SIL и расчёт FMEDA: подтверждение функциональной безопасности оборудования
SIL (Safety Integrity Level, уровень полноты безопасности) — это показатель надёжности системы, отвечающий на простой вопрос: какова вероятность того, что защита сработает тогда, когда она действительно нужна. Сертификация SIL — это процедура подтверждения того, что оборудование, входящее в контуры противоаварийной защиты, сохраняет работоспособность при возникновении опасных событий. Она обязательна для поставок на объекты нефтегазового и химического комплекса, АЭС, в металлургию и другие производства с высокими рисками: нет сертификата — нет допуска к ответственным объектам.
Сертификация SIL
Разберитесь, когда применяют уровни SIL и какие исходные данные нужны для оценки функциональной безопасности.
Основой сертификации выступает международный стандарт IEC 61508 и его российская версия — ГОСТ Р МЭК 61508. Стандарт устанавливает требования к электрическим, электронным и программируемым электронным системам, связанным с безопасностью, а для систем ПАЗ в химической и нефтегазовой отрасли действует отраслевой стандарт МЭК 61511.
Что такое уровень SIL и какие уровни бывают
Стандарт выделяет четыре уровня полноты безопасности: от SIL 1 (минимальный) до SIL 4 (максимальный). Чем выше уровень, тем ниже допустимая вероятность опасного отказа и тем строже требования к архитектуре, разработке и эксплуатации системы.
Для режима с низкой частотой запросов (функция срабатывает не чаще раза в год) ключевая метрика — PFDavg, средняя вероятность опасного отказа по запросу. Для непрерывного режима используется PFH — интенсивность опасных отказов в час.
| Уровень | PFDavg (низкая частота запросов) | Допустимый опасный отказ | Типовые применения |
| SIL 1 | от 10⁻² до 10⁻¹ | 1 раз в 10 лет | Сигнализация, некритичные процессы |
| SIL 2 | от 10⁻³ до 10⁻² | 1 раз в 100 лет | Станки, приводы, системы автоматической остановки |
| SIL 3 | от 10⁻⁴ до 10⁻³ | 1 раз в 1000 лет | Прессовые линии, роботы, особо критичные функции ПАЗ |
| SIL 4 | от 10⁻⁵ до 10⁻⁴ | 1 раз в 10 000 лет | Энергетика, реакторы, турбины |
Нужный уровень определяют через анализ риска: оценивают тяжесть последствий, вероятность нахождения персонала в опасной зоне и возможность избежать аварии — с помощью графов риска или матриц рисков.
Важный нюанс, который часто упускают: SIL присваивается не оборудованию «само по себе», а функции безопасности в конкретной конфигурации. Контроллер может иметь сертификат SIL 2 в одноканальном исполнении, но в дублированной архитектуре с голосованием обеспечивать SIL 3. И наоборот — если хотя бы один элемент контура (датчик, контроллер, привод, арматура) не дотягивает до целевого уровня, вся функция «проседает» до уровня самого слабого звена.
Когда нужна SIL-сертификация
По нормативам Ростехнадзора (приказ от 15.12.2020 № 533) взрывопожароопасные химические, нефтехимические и нефтеперерабатывающие производства должны быть оснащены системами противоаварийной автоматической защиты (ПАЗ), а средства защиты выбираются с учётом требуемого уровня полноты безопасности контура. Крупные заказчики — «Газпром», «Роснефть», «Россети» — уже включили требования к SIL-сертификатам в свои технические политики: например, для контуров безопасности у «Роснефти» заявлен уровень не ниже SIL 2 по ГОСТ Р МЭК 61508/61511.
Под сертификацию попадает практически всё оборудование, выполняющее функции безопасности:
- датчики и преобразователи, уровнемеры, газоанализаторы;
- контроллеры и ПЛК, модули ввода-вывода, барьеры искрозащиты;
- исполнительные механизмы — клапаны, задвижки, приводы;
- релейные системы безопасности, частотные преобразователи;
- системы пожаротушения и обнаружения загазованности;
- системы ПАЗ в целом.
Что проверяет сертификация: «правило трёх замков»
SIL-сертификация — это не просто испытания «железной коробки», а глубокий экспертный аудит. Система должна одновременно пройти три независимых критерия: соответствие по систематической безопасности (процессы разработки и жизненный цикл), по аппаратной надёжности (архитектура, HFT, SFF) и по вероятностным показателям (PFDavg или PFH в допустимых диапазонах стандарта). Не выполнен хотя бы один — уровень снижается до наименьшего удовлетворяемого значения.
Оценка включает:
- Оценку стойкости к систематическим отказам (Systematic Capability) — аудит процессов разработки и документации.
- Оценку полноты безопасности аппаратных средств — анализ отказоустойчивости и проведение FMEDA-расчёта.
- Оценку программного обеспечения, участвующего в выполнении функции безопасности.
Результат — сертификат соответствия SIL с указанием достигнутого уровня, действительный обычно 3 года, после чего требуется ресертификация.
FMEDA: анализ отказов, на котором стоит вся количественная оценка SIL
FMEDA (Failure Modes, Effects and Diagnostic Analysis — анализ видов, последствий и диагностики отказов) — это методика количественного анализа надёжности оборудования, рекомендуемая стандартом МЭК 61508. С помощью FMEDA проверяются возможные сценарии сбоев, оценивается вероятность их наступления, степень опасности и возможность обнаружения средствами самодиагностики. На основе полученной интенсивности отказов рассчитываются ключевые показатели безопасности: вероятность опасного отказа PFDavg (или PFH для непрерывного режима), доля безопасных отказов SFF и коэффициент диагностического покрытия DC. Именно эти цифры позволяют обосновать уровень полноты безопасности SIL по МЭК 61508 / ГОСТ Р МЭК 61508 или PL по ISO 13849.
По сути, FMEDA — это развитие классического FMEA. Обычный FMEA отвечает на вопрос «что сломается и к чему это приведёт», а FMEDA добавляет два уровня глубины: количественные интенсивности отказов каждого компонента и оценку того, какие из этих отказов устройство способно обнаружить собственной диагностикой. Без второй части расчёт SIL невозможен в принципе — стандарт оперирует именно «опасными необнаруживаемыми» отказами.
Откуда взялся метод: от FMEA к FMEDA
FMEA (Failure Mode and Effects Analysis — анализ видов и последствий отказов) — системный способ определить и оценить влияние разных типов отказов компонентов, понять, как устранить или снизить вероятность отказа, и задокументировать архитектуру устройства. Метод известен с середины XX века и давно стал стандартом де-факто в авиации, автопроме и энергетике.
FMEDA — это расширенная версия FMEA: она объединяет стандартную технику FMEA с дополнительными методами, чтобы определить способы онлайн-диагностики и режимы отказов, значимые для проектирования систем безопасности. Методика сформировалась в 1990-х годах под запросы стандартизации функциональной безопасности (IEC 61508, первая редакция 1998 года) и сегодня фактически является отраслевым стандартом для подготовки данных к SIL-сертификации: почти все современные отчёты FMEDA готовятся по методологии exida с использованием баз интенсивностей отказов и режимов отказов компонентов.
Что именно анализирует FMEDA: четыре категории отказов
Ключевая идея метода — разобрать устройство «по винтику» (а в реальности — по транзистору, резистору и датчику) и для каждого компонента смоделировать все виды отказов: обрыв, короткое замыкание, залипание контакта, дрейф параметра. Затем каждый отказ классифицируется по двум осям: последствия (безопасный/опасный) и обнаруживаемость (обнаруживаемый/необнаруживаемый). Получается четыре категории:
- λSD — безопасные обнаруживаемые: устройство сломалось, но тут же сообщило об этом (например, загорелась индикация «Ошибка») либо перешло в безопасное состояние;
- λSU — безопасные необнаруживаемые: отказ не мешает выполнять защитную функцию, но и не проявляется;
- λDD — опасные обнаруживаемые: отказ мешает защите, но встроенная самодиагностика мгновенно его находит;
- λDU — опасные необнаруживаемые: самый критичный вид. Прибор внешне работает, самодиагностика молчит, но при реальном запросе на аварийный останов он не сработает. Минимизация именно λDU — главная цель всей сертификации SIL.
Существуют ещё пограничные категории — «отказ без влияния на функцию безопасности» (No Effect) и «отказ, влияющий только на диагностику» (Annunciation); по строгим правилам IEC 61508 их принято консервативно относить к безопасным необнаруживаемым, если не доказано иное.
Как выглядит анализ на практике: пример датчика давления
Принцип FMEDA хорошо виден на примере датчика-преобразователя давления с токовым выходом 4–20 мА. Допустим, определён допуск рабочего диапазона 0,8 мА (5% от шкалы). На датчик подаётся питание, устанавливается выход 12 мА, и по очереди для каждого электронного и механического компонента моделируются отказы: короткое замыкание, обрыв, девиация. Например, резистор 1 кОм последовательно «превращается» в 0 Ом, 500 Ом, 2000 Ом, а затем размыкается — и фиксируется поведение выходного тока:
- если изменение выхода менее 0,8 мА — отказ классифицируется как безопасный необнаруживаемый (SU);
- если сигнал выходит за допуск, но остаётся в диапазоне 4–20 мА — это опасный необнаруживаемый (DU);
- если сигнал ушёл ниже 4 мА или выше 20 мА — отказ обнаруживаемый (вне диапазона измерений), безопасный или опасный в зависимости от условий применения.
Такой анализ выполняется для каждого компонента, после чего результаты суммируются в общие значения λSD, λSU, λDD, λDU. Там, где эффект отказа нельзя проанализировать теоретически, проводятся реальные испытания с внесением отказов (fault injection testing) на компонентном и системном уровне.
Выходные метрики FMEDA
Интенсивности отказов λ
Базовый результат анализа — полная интенсивность отказов λ (в отказах в час, fph) с разбивкой по четырём категориям: λSD, λSU, λDD, λDU. Часть отчётов дополнительно выделяет отказы No Effect и Annunciation — для более детального моделирования надёжности, чем того требует IEC 61508.
Доля безопасных отказов SFF
SFF (Safe Failure Fraction) — доля безопасных отказов от общего количества отказов. Отказ считается безопасным, если он не может привести систему в опасное состояние, либо обнаруживается диагностикой до того, как станет опасным. Формула:
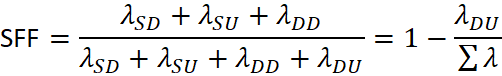
Значение 62%, например, означает, что 62 отказа из 100 не влияют на работоспособность защитной функции. Именно SFF в связке с аппаратной отказоустойчивостью HFT задаёт архитектурные ограничения — максимально достижимый SIL для компонента типа A или B по таблицам МЭК 61508: чем выше SFF и HFT, тем выше допустимый уровень.
Диагностическое покрытие DC
DC (Diagnostic Coverage) — доля опасных отказов, которые обнаруживаются встроенной самодиагностикой:
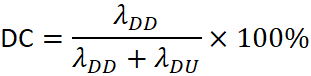
Чем выше DC, тем меньше «молчаливых» опасных отказов. Наряду с DC в отчёте FMEDA обязательно указывается максимально допустимый интервал между диагностическими тестами — иначе заявленное покрытие теряет смысл.
PFDavg и PFH
Это главные вероятностные показатели, по которым подтверждается целевой SIL. Для режима с низкой частотой запросов (функция срабатывает не чаще раза в год) используется PFDavg — средняя вероятность опасного отказа по запросу. Для архитектуры 1oo1 (один канал, без резервирования) расчёт выглядит так:

где RT — среднее время восстановления (обычно 8 часов), TI — интервал между периодическими проверочными тестами (proof test). Поскольку первое слагаемое, как правило, на порядки меньше второго, формулу часто упрощают до PFDavg ≈ λDU × TI / 2. Если периодический тест выявляет опасные отказы не на 100%, в формулу добавляется эффективность теста Et:
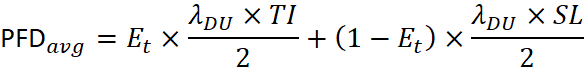
где SL — срок жизни устройства или интервал полной замены. Отсюда важный практический вывод: между тестами заявленный SIL фактически «дрейфует» вниз — при эффективности теста 90% и годовом интервале проверок уровень со временем может снижаться с SIL 2 до SIL 1.
Для резервированных архитектур (1oo2, 2oo3) формулы усложняются: в них учитываются отказоустойчивость HFT, β-фактор отказов с общей причиной и логика голосования.
Сводная таблица метрик
| Метрика | Что означает | На что влияет |
| λ (λSD, λSU, λDD, λDU) | Интенсивности отказов по четырём категориям, отказов/час | Исходные данные для всех остальных показателей |
| SFF | Доля безопасных отказов | Архитектурные ограничения: достижимый SIL |
| DC | Диагностическое покрытие опасных отказов | Перевод части λDU в λDD, рост SIL |
| PFDavg | Средняя вероятность опасного отказа по запросу | Подтверждение SIL при низкой частоте запросов |
| PFH | Интенсивность опасных отказов в час | Подтверждение SIL при непрерывном режиме |
| HFT | Аппаратная отказоустойчивость | Допустимый SIL по таблицам архитектурных ограничений |
Откуда берутся интенсивности отказов
Для каждого компонента FMEDA нужна исходная интенсивность отказов λ. Источники бывают разные, и их выбор сам по себе — предмет экспертизы:
- Справочники прогнозирования: MIL-HDBK-217, Telcordia SR-332, IEC TR 62380 — классические базы интенсивностей отказов электронных компонентов;
- Отраслевые базы эксплуатации: OREDA — данные по отказам морского и нефтегазового оборудования;
- Собственные базы производителя — данные испытаний и эксплуатации конкретного изделия;
- Базы, консервативно полученные из FMEDA-моделей (например, методология exida для компонентов с учётом режимов отказов).
Отдельная тонкость: справочники дают общий уровень λ, но FMEDA требует распределить его по режимам отказа — короткое замыкание, обрыв, залипание — с учётом конструкции компонента и среды эксплуатации. Поэтому одинаковая справочная λ у двух разных изделий даст разные доли опасных необнаруживаемых отказов.
Пошаговый алгоритм FMEDA-расчёта
Анализ выполняется последовательно, с регистрацией всех исходных данных и допущений в протоколе:
- Определить границы объекта и целевые показатели: SIL/PL, режим работы (низкая/высокая частота запросов, непрерывный), MTTR, требования техрегламентов и стандартов.
- Разбить изделие на компоненты — платы, датчики, реле, кабели, механику — и собрать их спецификации.
- Для каждого компонента взять интенсивность отказов из справочника или базы производителя и распределить её по режимам отказа (короткое замыкание, обрыв, залипание контакта и т. д.).
- Отнести каждый режим к категории последствий — безопасный/опасный, обнаруживаемый/необнаруживаемый — по логике работы системы и наличию диагностики. При необходимости провести fault injection испытания.
- Просуммировать отказы по категориям для всей системы, рассчитать SFF и DC, проверить соответствие архитектурным ограничениям по таблицам МЭК 61508 или ISO 13849.
- Вычислить PFDavg или PFH и сравнить с целевыми значениями уровня SIL.
- Оформить отчёт: таблицы по компонентам, сводные метрики, допущения, источники данных, обоснование архитектуры и мер снижения риска.
Объём работы напрямую зависит от сложности изделия: для прибора из десятка механических деталей расчёт идёт оперативно, а для электронной платы со сотнями микрокомпонентов FMEDA превращается в масштабную инженерную работу — по оценкам органов по сертификации, она может занимать от 2 до 4 недель непрерывного труда экспертов.
Что FMEDA даёт заказчику и почему это «математическое ядро» сертификации
SIL-сертификация — это не только испытания, но и аудит трёх независимых критериев: систематическая состоятельность (процессы разработки), аппаратная надёжность (архитектура, HFT, SFF) и вероятностные показатели (PFDavg/PFH). FMEDA закрывает второй и третий критерии: без него невозможно корректно заполнить ни таблицу архитектурных ограничений, ни расчёт вероятностных метрик. Именно поэтому отчёт FMEDA — обязательное приложение к грамотному SIL-сертификату.
По МЭК 61508 данные из FMEDA должны попадать в руководство по безопасности: интенсивности отказов всех видов, значения параметров для расчёта SFF, диагностическое покрытие и максимально допустимый интервал между тестами, перечень выявленных опасных необнаруживаемых отказов с рекомендациями по их выявлению при периодических проверках, ограничения по сроку службы и условиям эксплуатации.
Дальше эти данные работает уже на уровне проектировщика ПАЗ: он складывает PFDavg датчика, контроллера и исполнительного механизма и сравнивает сумму с целевым уровнем SIL контура. Показательный пример из отраслевой литературы: каждый из четырёх элементов контура в отдельности соответствует SIL 2, но суммарный PFD функции (около 1,07 × 10⁻²) даёт только SIL 1 — контур в целом слабее любого своего звена.
Как проверить качество FMEDA-отчёта
Формально отчёт есть — а применить его нельзя. Признаки полноценного FMEDA-отчёта:
- полный набор интенсивностей λSD, λSU, λDD, λDU, а не только итоговый «SIL 2» без цифр;
- расчёт SFF и DC с указанием допущений и источников интенсивностей отказов;
- явно указанный режим работы (низкий/высокий запрос) и интервал периодических проверок, для которого действительны показатели;
- перечень опасных необdiscoverиваемых отказов с рекомендациями, как их выявлять при proof test, — этого прямо требует раздел 7.4.5.2 f) IEC 61508-2;
- ограничения: срок службы, условия среды, требования к обслуживанию;
- для резервированных решений — β-фактор и обоснование архитектуры.
Если в отчёте чего-то из этого нет — расчёт либо неполный, либо сделан «для галочки», и доверять ему при обосновании контура ПАЗ нельзя.
Резервирование в системах безопасности: архитектуры, голосование и влияние на SIL
Резервирование — это намеренное дублирование элементов системы, при котором отказ одного канала не приводит к потере функции безопасности. В контурах противоаварийной защиты (ПАЗ) именно резервирование является основным инженерным инструментом достижения целевого уровня полноты безопасности (SIL): если одиночный канал не обеспечивает требуемого снижения риска, функцию распределяют между несколькими независимыми каналами с логикой голосования. Например, давление в реакторе контролируют три датчика, и защита срабатывает, когда опасное состояние подтвердили минимум два из них.
Важный нюанс: резервирование повышает безопасность не автоматически, а только при правильном выборе архитектуры. Схема «рабочий — резервный» с горячим резервом, где одновременно работает лишь один контроллер, — это одноканальная система с HFT = 0, и никакого уровня SIL она сама по себе не даёт. Настоящая избыточность означает параллельную работу каналов со сравнением результатов или голосованием.
Как резервирование связано с уровнем SIL
В МЭК 61508 / ГОСТ Р МЭК 61508 допустимый уровень полноты безопасности подсистемы определяется тремя условиями одновременно: систематической состоятельностью (процессы разработки), вероятностными показателями (PFDavg или PFH) и архитектурными ограничениями. Именно архитектурные ограничения связывают резервирование с SIL: они задаются аппаратной отказоустойчивостью HFT (Hardware Fault Tolerance) — количеством каналов, которые могут отказать без потери функции безопасности, — и долей безопасных отказов SFF.
HFT рассчитывается как разность между числом каналов и минимально необходимым для срабатывания числом: для 1oo1 — HFT = 0, для 1oo2 и 2oo3 — HFT = 1, для 2oo4 — HFT = 2.
Связь SFF, HFT и достижимого SIL для компонентов типа B выглядит так:
| SFF | HFT = 0 | HFT = 1 | HFT = 2 |
| < 60% | SIL 1 | SIL 2 | SIL 3 |
| 60–90% | SIL 2 | SIL 3 | SIL 4 |
| > 90% | SIL 3 | SIL 4 | SIL 4 |
Практический смысл таблицы: если у устройства SFF = 50% и подтверждённой интенсивности отказов нет, единственный честный способ получить контур уровня SIL 2 — использовать многоканальную схему 1oo2 или 1oo3. Этим же объясняется маркировка SIL2(3) на приборах безопасности: в одноканальной схеме устройство применимо до SIL 2, в многоканальной — до SIL 3.
Типы резервирования
Резервирование классифицируется по нескольким признакам, и на практике они комбинируются:
- Структурное (аппаратное) — дублирование физических каналов: два датчика, два модуля ввода-вывода, два контроллера, два клапана. Основной вид резервирования в системах ПАЗ.
- Функциональное (разнообразное) — каналы строятся на разных принципах действия: например, датчик давления плюс датчик температуры. Разные физические принципы снижают риск отказа по общей причине.
- Временнóе — повторное выполнение функции через интервал (например, опрос датчика с проверкой достоверности).
- По состоянию резерва — горячий резерв (резервные каналы работают одновременно с основными) и холодный (резерв включается после отказа основного). Для ПАЗ применим только горячий резерв: холодный подразумевает паузу в защите.
Отдельно стоит деградированное резервирование — архитектуры, в которых каналы не только дублируются, но и поддерживают диагностику с автоматическим отключением неисправного канала. Так работает 1oo2D: два канала, срабатывание от любого, но неисправный канал выводится из контура диагностикой.
Архитектуры голосования MooN
Стандартные архитектуры обозначаются как MooN (M out of N — «M из N»): срабатывание происходит при активации M каналов из N подключённых. Отсюда же происходит обозначение HFT: N − M = число отказов, которое система выдерживает без потери функции безопасности.
| Архитектура | Логика срабатывания | HFT | Поведение при отказах | Типовое применение |
| 1oo1 | Один канал | 0 | Любой опасный отказ ведёт к потере защиты | Некритичные функции SIL 1 |
| 1oo2 | Любой из двух | 1 | Высокая безопасность, но растут ложные срабатывания | Ответственные функции SIL 2–3 |
| 2oo2 | Оба канала | 0 | Меньше ложных срабатываний, но PFDavg вдвое хуже 1oo1 | Повышение готовности, не безопасности |
| 2oo3 | Два из трёх | 1 | Толерантность к одному отказу любого типа | Критичные контуры SIL 3 |
| 1oo2D | Любой из двух с диагностикой | 1 | Отказ канала отсекается диагностикой | Современные системы ПАЗ |
Обратим внимание на пару 1oo2 / 2oo2 — их часто путают. Архитектура 1oo2 срабатывает от любого канала и защищает от пропуска опасного события; 2oo2 требует одновременного срабатывания обоих каналов и служит для снижения ложных остановок, но её PFDavg вдвое хуже, чем у одиночного канала: это резервирование готовности, а не безопасности.
Архитектура 2oo3 занимает промежуточное положение и считается оптимальной для критичных систем: она обеспечивает примерно такую же вероятность отказа на запрос, как 1oo2, но при этом значительно реже даёт ложные срабатывания — ложный сигнал должен появиться сразу в двух каналах из трёх. Если один канал выходит из строя, система продолжает работать в деградированном режиме 2oo2, позволяя выполнить ремонт без остановки производства.
Расчёт PFDavg для резервированных архитектур
Ключевые данные для расчёта — интенсивности отказов из FMEDA-отчётов, прежде всего λDU (опасные необнаруживаемые отказы), интервал периодических проверок T1, среднее время восстановления MTTR и бета-фактор β — доля отказов по общей причине, выводящих из строя сразу все каналы. По МЭК 61508-6 приближённые формулы для режима низкой интенсивности запросов выглядят так:
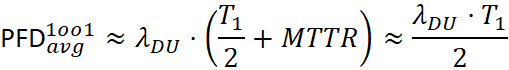
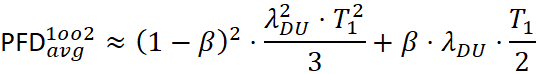

Структура формул для резервированных схем одинакова: первое слагаемое — вклад независимых отказов каналов (он растёт квадратично с λDU, то есть резервирование даёт выигрыш «в квадрате»), второе — вклад отказов по общей причине. Именно бета-член становится «полом» надёжности: сколько каналов ни добавь, все они могут отказать одновременно из-за общего питания, общей кабельной трассы, одинаковой прошивки или общего воздействия среды. Типовые значения β — 5–10%.
Пример расчёта
Возьмём типовой полевой прибор с λDU = 1·10⁻⁶ 1/ч и годовым интервалом проверок T1 = 8760 ч. Для одноканальной схемы:
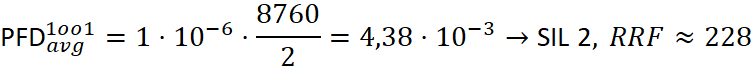
Для схемы 1oo2 с β = 5% первое слагаемое составит порядка 1,3·10⁻⁴ (PFD снижается примерно в 30 раз), но второе, бета-слагаемое, добавит ещё 2,2·10⁻⁴ — и итоговый уровень смещается в зону уверенного SIL 3. Если же β принять 20%, выигрыш от резервирования почти исчезает: оба слагаемых становятся сопоставимыми. Отсюда правило проектирования: резервирование бесполезно без мер против отказов по общей причине — независимого питания, разных кабельных трасс, физического разнесения каналов, разнообразия приборов.
Зеркальность архитектур
При оценке ложных срабатываний архитектуры ведут себя «зеркально» к опасным отказам: 1oo2 с точки зрения ложных срабатываний превращается в 2oo2 (ложная остановка при отказе любого из двух каналов), а 2oo2 — в 1oo2. Это свойство MooN-архитектур удобно использовать для совместной оценки безопасности и готовности контура.
Типичные ошибки при резервировании
Практика проектирования и аудитов ПАЗ выявила устойчивый набор ошибок, сводящих на нет весь выигрыш от резервирования:
- «Резервирование без резервирования» — схема «рабочий — горячий резерв», где вычисления выполняет только один контроллер, а второй ждёт переключения. Формально резерв есть, фактически это одноканальная система с HFT = 0, не пригодная для обоснования SIL.
- Слияние ПАЗ и РСУ — размещение контуров безопасности и базового управления на одних аппаратных ресурсах ради экономии. Отказ или ошибка в РСУ становится отказом по общей причине для защиты.
- Резервированный контроллер против неквалифицированного конечного элемента — на выходе контура стоит обычный регулирующий клапан без подтверждённых SFF и λDU. Слабое звено определяет SIL всей функции, независимо от надёжности контроллера.
- Безусловное 2oo3 «по привычке» — около 90% проектных документов содержат голосование 2 из 3 по умолчанию, хотя архитектура должна определяться целевым SIL после HAZOP и LOPA, а не традицией. Для контуров SIL 1–2 такое решение лишь наращивает капитальные и эксплуатационные расходы.
- Игнорирование бета-фактора — расчёт по формулам для идеальной независимости каналов при фактически общих источниках питания, прошивках и монтажных трассах.
- Смешение сертифицированных и обычных модулей в одном шасси — контур, в котором один канал не имеет подтверждённых показателей безопасности, не соответствует ни одному уровню SIL.
Как выбрать архитектуру: последовательность проектирования
Архитектура резервирования — не самостоятельное решение, а следствие целевого уровня SIL. Последовательность выглядит так:
- Выполнить анализ опасностей (HAZOP) и определить риски.
- Методами LOPA или графа риска назначить целевой SIL для каждого контура — исходя из требуемого снижения риска (RRF), а не «по максимуму».
- Подобрать оборудование с подтверждёнными λSD, λSU, λDD, λDU и SFF из FMEDA-отчётов или SIL-сертификатов.
- Проверить архитектурные ограничения по таблицам МЭК 61508-2: достаточно ли HFT при данном SFF для целевого SIL — если нет, наращивать резервирование.
- Рассчитать PFDavg (или PFH) контура целиком — по датчикам, логическому решающему элементу и конечным элементам — с учётом β и подтвердить достижение целевого SIL.
- Зафиксировать архитектуру, интервалы периодических проверок и требования к ремонту в спецификации требований безопасности (SRS).
Итоговая проверка тройная: вероятностная (PFDavg в диапазоне целевого SIL), архитектурная (SFF и HFT) и систематическая (процессы жизненного цикла). Провал любой из трёх снижает достижимый уровень до наименьшего из удовлетворённых.
Резервирование и сертификация SIL в «Техдокэксперт»
Выбор и обоснование архитектуры резервирования напрямую опирается на качественные FMEDA-данные и SIL-сертификаты компонентов. Компания «Техдокэксперт» работает в области функциональной безопасности более 10 лет и выпустила тысячи сертификатов SIL для оборудования разных классов — от КИП и арматуры до контроллеров и комплексных систем ПАЗ. Специалисты выполняют расчёт FMEDA для одноканальных и резервированных исполнений, обосновывают β-фактор и архитектурные ограничения, готовят отчёт по функциональной безопасности и оформляют сертификат соответствия SIL в системе добровольной сертификации «Функциональная безопасность», зарегистрированной в Росстандарте.
Если вы проектируете резервированные контуры ПАЗ или производите оборудование для многоканальных применений — напишите нам: достаточно передать перечень компонентов и целевой уровень контура, и мы подготовим расчёт достижимого SIL, сроков и стоимости работ.
Как проходит сертификация: документы и сроки
Для запуска работ производителю, как правило, достаточно передать перечень компонентов изделия и заявку — далее расчётная организация и орган по сертификации выполняют анализ надёжности (FMEA, FTA, расчёт PFD/PFH), оценку архитектуры и формирование технического заключения. На выходе заявитель получает сертификат соответствия SIL, расчёт FMEDA и отчёт по оценке функциональной безопасности.
Отдельно стоит проверять качество самого сертификата: если в нём нет HFT, SFF и архитектурных ограничений, не приведены интенсивности отказов λSD/λSU/λDD/λDU, не определён режим работы и нет содержательного отчёта — сертификат не даст проектировщику ничего, кроме строчки в реестре. Основной подтверждающий документ по МЭК 61508 — именно документированная оценка функциональной безопасности (отчёт), а сертификат является его «визитной карточкой».
Сертификация SIL с «Техдокэксперт»: опыт более 10 лет и тысячи выданных сертификатов
Компания «Техдокэксперт» работает в области функциональной безопасности более 10 лет и за это время выпустила тысячи сертификатов SIL для самых разных категорий оборудования — от КИП и арматуры до контроллеров и комплексных систем ПАЗ. Такой объём практики означает, что типовые вопросы — от корректного разбиения изделия на компоненты до обоснования архитектурных ограничений — отработаны до методики и не превращаются в бесконечные доработки для заказчика.
Команда выполняет работы «под ключ»: проведение FMEDA-расчёта, оценку систематической состоятельности, подготовку отчёта по функциональной безопасности и оформление сертификата в системе добровольной сертификации «Функциональная безопасность», зарегистрированной в Росстандарте.
Если вы производитель оборудования, которое планируется к поставке на опасные производственные объекты, или интегратор систем ПАЗ — начните с бесплатной консультации: достаточно передать перечень компонентов изделия, и специалисты подготовят расчёт сроков, стоимости и целевого уровня SIL.